Un voyage dans le développement et la cybersécurité
Nos étudiants ont passé une semaine intense à découvrir des outils et techniques essentiels en développement logiciel et cybersécurité. Voici un aperçu détaillé de ce qu'ils ont exploré !
Conception de projet avec GitLab
GitLab est une plateforme de gestion de code source qui facilite la collaboration entre développeurs (versionnage Git, revues de code, CI/CD), offrant des outils pour suivre les modifications du code, gérer les versions et travailler efficacement en équipe. Nos étudiants ont appris à :
- Créer et gérer des dépôts de code pour stocker et partager leur travail.
- Utiliser le système de suivi de problèmes pour organiser les tâches et les bogues.
- Collaborer via des « merge requests » pour intégrer les changements de code de manière contrôlée, après relecture par leurs pairs.
Intégration et déploiement continus (CI/CD)
CI/CD (intégration continue et livraison ou déploiement continus) est une pratique qui automatise les étapes de test et de déploiement de code, permettant aux développeurs de livrer des mises à jour logicielles plus fréquemment et avec moins d'erreurs.
- Intégration continue (CI) : chaque modification de code est automatiquement testée pour s'assurer qu'elle ne casse rien.
- Déploiement continu (CD) : le code validé est automatiquement déployé, minimisant les interventions manuelles et les risques d'erreurs humaines.
- Création de pipelines CI/CD dans GitLab pour simplifier et accélérer l'ensemble du processus de développement logiciel.
Sécurité et vulnérabilités
La sécurité est cruciale dans le développement logiciel. Nos étudiants ont appris à identifier et comprendre les vulnérabilités grâce à :
- CVE (Common Vulnerabilities and Exposures) : un répertoire public de vulnérabilités connues.
- CWE (Common Weakness Enumeration) : un catalogue de faiblesses logicielles.
- CAPEC (Common Attack Pattern Enumeration and Classification) : un catalogue des schémas d'attaque courants.
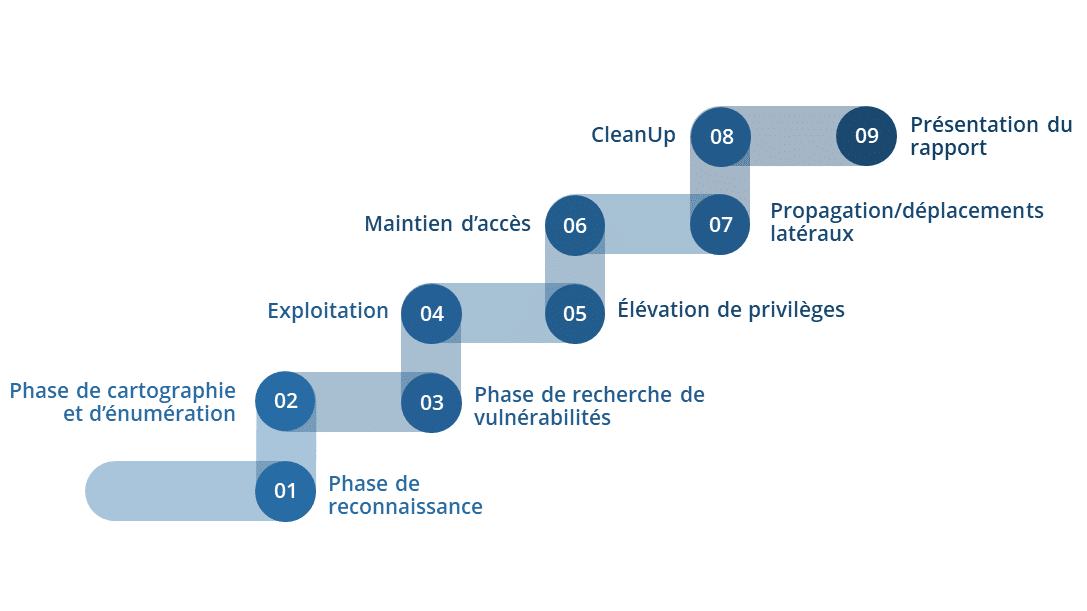
Pentest
Un pentest, ou test d'intrusion, est une méthode d'évaluation de la sécurité d'un système en simulant une attaque. Nos étudiants ont pratiqué :
- Planification et préparation : définir les objectifs du pentest, choisir les outils et techniques, et obtenir les autorisations nécessaires.
- Exécution des tests : scanner les réseaux et systèmes à la recherche de failles.
- Analyse et rapport : documenter les failles découvertes et proposer des recommandations pour les corriger.
Grâce à cette semaine de cours, nos étudiants sont mieux équipés pour faire face aux défis du développement sécurisé. Continuons à bâtir un avenir sécurisé et innovant ensemble ! 🎓
À lire aussi : Réussir sa reconversion dans l’informatique et Découvrez le témoignage de Laura Pierre-Joseph étudiante chez LiveCampus.
Nos formations : nos Bachelors et Mastères en ligne.
Derniers articles

Certification qualité
La certification qualité a été délivrée au titre des catégories d'actions suivantes : actions de formation, actions de formation par apprentissage. Voir le certificat

© Copyright - Livecampus