IA et machine learning en cybersécurité : usages, menaces et limites
Actu tech
En bref : en cybersécurité, l'IA sert d'abord aux défenseurs : détection de comportements anormaux, tri des alertes, analyse de malwares, aide à l'enquête. Les attaquants l'utilisent aussi, surtout pour gagner du temps (hameçonnage, reconnaissance, développement d'outils), sans qu'elle remplace encore leurs compétences selon l'ANSSI. Et les systèmes d'IA sont devenus eux-mêmes une cible à protéger. Dans les trois cas, l'IA ne fonctionne qu'entre les mains de professionnels capables de vérifier ce qu'elle produit.
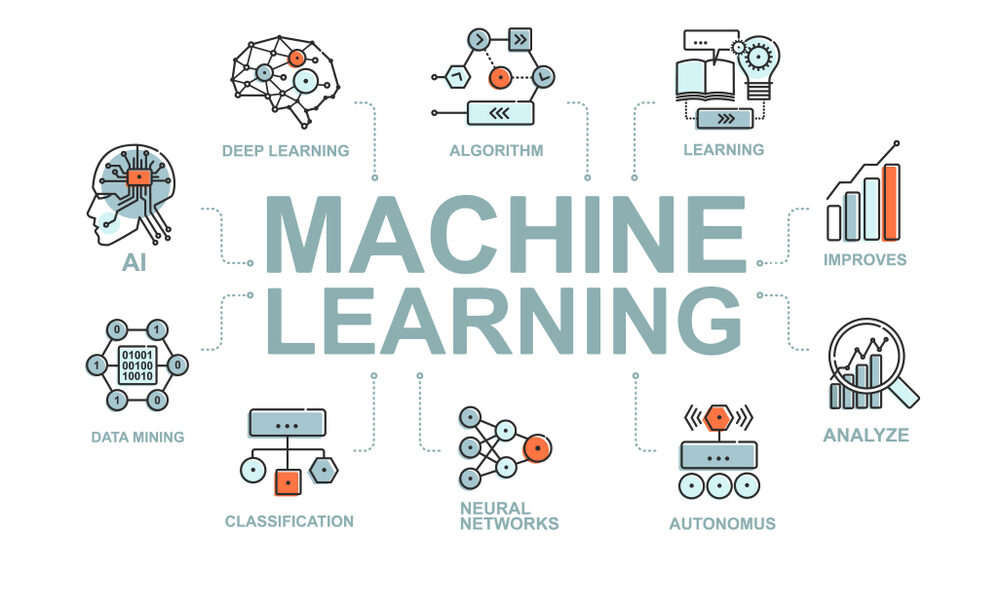
L'intelligence artificielle désigne l'ensemble des techniques qui permettent à un programme d'accomplir des tâches qui demandent habituellement de l'intelligence humaine. Le machine learning (apprentissage automatique) en est la branche la plus utilisée : au lieu de suivre des règles écrites à la main, l'algorithme apprend à partir de données. Le deep learning est une famille de méthodes de machine learning fondées sur des réseaux de neurones à plusieurs couches. Les modèles de langage (LLM) comme ceux qui alimentent les assistants conversationnels relèvent du deep learning.
En cybersécurité, le machine learning « classique » est utilisé depuis longtemps (filtrage du spam, détection d'anomalies). Ce qui change depuis 2023, c'est l'arrivée des LLM et des agents, qui peuvent lire, résumer, écrire du code et enchaîner des actions.
Un système de détection par signatures reconnaît les attaques déjà connues. Le machine learning permet de repérer des comportements anormaux : un compte qui se connecte à une heure inhabituelle depuis un nouveau pays, un poste qui exfiltre soudain un gros volume de données, un processus qui chiffre des fichiers en série. C'est le principe de l'analyse comportementale (UEBA) intégrée aux SIEM et aux EDR.
Un SOC reçoit chaque jour beaucoup plus d'alertes qu'il ne peut en traiter. Les outils d'IA aident à regrouper les alertes liées, à les prioriser et à interroger les journaux en langage naturel. Ils produisent aussi des premiers résumés d'incident. L'analyste reste responsable de la conclusion : il doit pouvoir vérifier pourquoi une alerte est fondée ou non.
Les modèles aident à classer des fichiers suspects, à expliquer un code obscurci ou à repérer des vulnérabilités dans un code source. Ces usages font gagner du temps, mais produisent aussi des erreurs et des faux positifs : leurs résultats se vérifient.
Isoler un poste, bloquer une adresse IP, désactiver un compte : ces actions peuvent être déclenchées automatiquement selon des scénarios définis (SOAR). L'IA permet d'en couvrir davantage, à condition de garder une validation humaine pour les actions à fort impact.
En février 2026, l'ANSSI a publié sa première synthèse de la menace liée à l'IA générative (CERTFR-2026-CTI-001). Ses principaux constats, tels que rapportés par Le Monde Informatique :
Le contexte reste tendu : l'ANSSI a traité 1 366 incidents en 2025, dont 128 compromissions par rançongiciel, selon son panorama de la cybermenace publié en mars 2026. L'IA n'a pas créé ces attaques, mais elle rend plus rapide et moins coûteuse la préparation de certaines d'entre elles, à commencer par des messages d'hameçonnage mieux rédigés.
Les entreprises intègrent des modèles dans leurs applications : assistants internes, chatbots, agents connectés à des outils. Ces systèmes ouvrent des risques propres :
Des référentiels existent pour structurer ces risques : l'OWASP Top 10 pour les applications LLM, MITRE ATLAS pour les techniques d'attaque contre l'IA, le NIST AI RMF et la norme ISO 42001 pour la gouvernance. En Europe, le règlement sur l'IA (AI Act) s'applique progressivement depuis 2024.
Les métiers concernés sont ceux de la cybersécurité « classique », avec une couche IA : analyste SOC (détection par machine learning, assistants d'enquête), pentester (test des applications qui intègrent un LLM), consultant en cybersécurité (gouvernance de l'IA, conformité).
Le Mastère Expert en Cybersécurité de LiveCampus (titre RNCP 40897, niveau 7) intègre ces sujets dans ses modules : environ 20 heures sur l'IA dans le module Pentest (red teaming de modèles), la détection par machine learning dans le module Forensique / SIEM, la politique d'usage de l'IA générative et l'analyse de risques dans les modules de gouvernance. Le détail figure sur la fiche du Mastère Expert en Cybersécurité.
Elle automatise une partie du tri et de l'analyse, mais pas le jugement : décider si une alerte est grave, mesurer un risque pour une organisation donnée, conduire une réponse à incident. Elle crée aussi de nouveaux besoins, comme la sécurisation des systèmes d'IA.
Oui, selon l'ANSSI, surtout pour gagner du temps sur l'ingénierie sociale, la reconnaissance et le développement d'outils. L'agence ne constatait pas, début 2026, d'attaque entièrement conduite par une IA.
Il faut au minimum lire et écrire des scripts (Python notamment) et comprendre le fonctionnement des modèles. Les postes plus techniques demandent davantage, mais beaucoup de missions portent sur l'analyse, la gouvernance et la conformité.
À lire aussi : Le guide de la cybersécurité et Les bases de la cybersécurité.