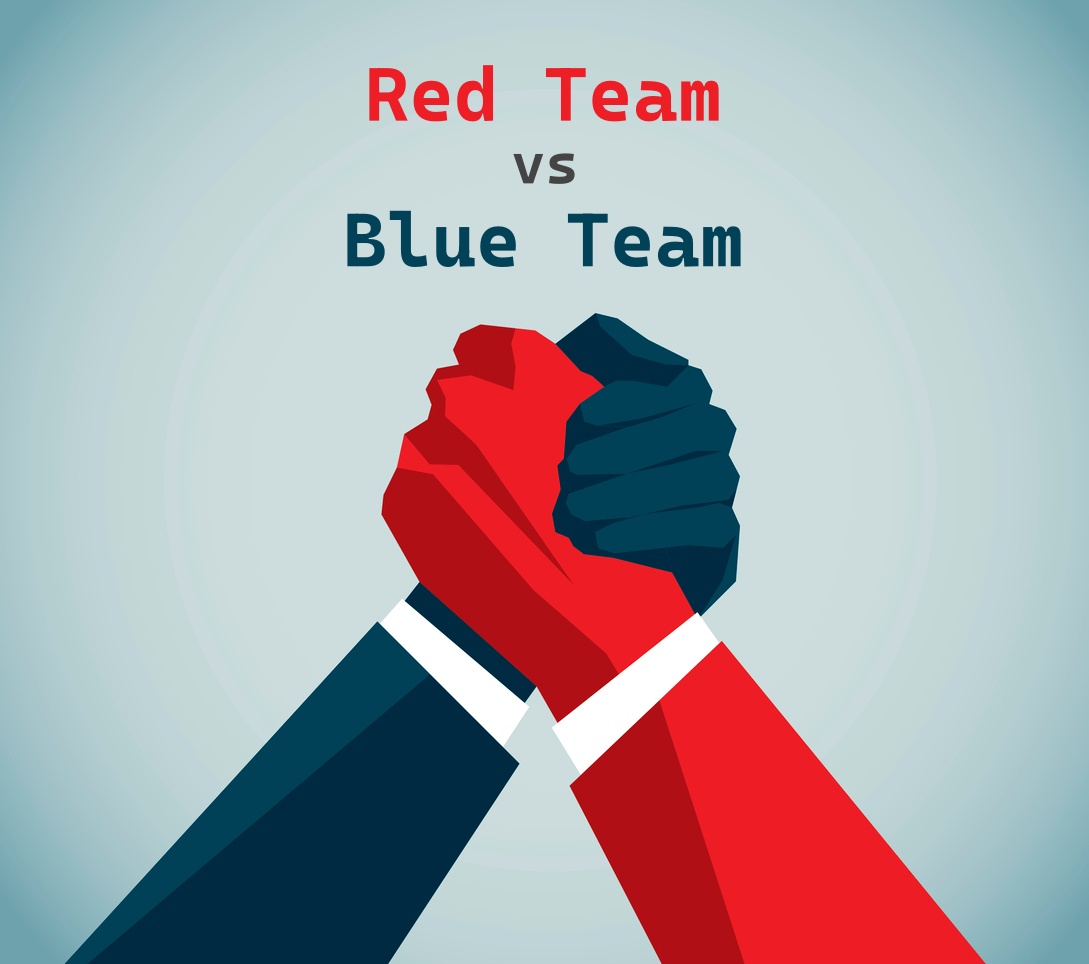
Lorsqu’on découvre la cybersécurité avancée après un Bac+3, les termes Blue Team et Red Team reviennent constamment. Pourtant, derrière ces appellations souvent simplifiées se cachent deux approches très différentes de la sécurité informatique.
Contrairement à l’image véhiculée sur les réseaux sociaux ou dans certains contenus “hacking”, la cybersécurité moderne ne se résume pas à lancer des attaques ou utiliser des outils offensifs. Les environnements d’entreprise reposent aujourd’hui sur des logiques complexes de détection, défense, audit, supervision et réponse à incident.
Comprendre la différence entre Blue Team et Red Team est donc essentiel pour choisir une spécialisation cohérente après un Bachelor informatique ou cybersécurité.
La Red Team : simuler des attaques réelles
La Red Team représente la dimension offensive de la cybersécurité.
Son objectif n’est pas simplement de “pirater” un système, mais de simuler le comportement d’un attaquant réel afin d’évaluer le niveau de sécurité d’une organisation.
Les missions peuvent inclure :
- des tests d’intrusion ;
- des audits techniques ;
- des simulations d’attaque ;
- de l’exploitation de vulnérabilités ;
- des campagnes de phishing contrôlées ;
- de l’analyse de surface d’exposition.
Contrairement à ce que beaucoup imaginent, la majorité du travail ne consiste pas à utiliser des “outils de hacking”, mais à :
- comprendre les infrastructures ;
- analyser les comportements systèmes ;
- identifier les erreurs de configuration ;
- chaîner plusieurs vulnérabilités ;
- documenter précisément les risques.
Un bon profil Red Team doit donc avoir une compréhension très solide :
- des systèmes ;
- des réseaux ;
- des protocoles ;
- du cloud ;
- des environnements Active Directory ;
- des architectures applicatives modernes.
La Blue Team : protéger, détecter et répondre
La Blue Team représente la partie défensive de la cybersécurité.
Son rôle est de sécuriser les infrastructures, détecter les comportements suspects et répondre aux incidents.
Les équipes Blue Team travaillent notamment sur :
- la supervision de sécurité ;
- les SIEM ;
- la détection d’incidents ;
- l’analyse de logs ;
- la gestion des vulnérabilités ;
- la réponse à incident ;
- le hardening des infrastructures.
Dans les grandes entreprises, ces missions sont souvent réalisées au sein d’un SOC (Security Operations Center).
Le travail Blue Team demande généralement :
- une forte capacité d’analyse ;
- une compréhension des comportements systèmes ;
- une maîtrise des environnements Windows et Linux ;
- une connaissance réseau avancée ;
- une capacité à investiguer rapidement.
La réalité du marché montre d’ailleurs que les besoins en Blue Team sont souvent plus importants que les besoins en Red Team.
Pourquoi opposer Blue Team et Red Team est une erreur
Dans les faits, les deux approches sont complémentaires.
Une équipe offensive sans défense solide n’a aucun intérêt. Et une équipe défensive incapable de comprendre les techniques d’attaque sera rapidement limitée.
Les entreprises recherchent aujourd’hui des profils capables :
- de comprendre les mécanismes offensifs ;
- de détecter les attaques ;
- de sécuriser les infrastructures ;
- d’automatiser les contrôles ;
- de collaborer entre équipes sécurité.
C’est d’ailleurs pour cette raison que de nombreux parcours cybersécurité modernes abordent à la fois :
- la sécurité offensive ;
- la sécurité défensive ;
- le cloud ;
- les systèmes ;
- les réseaux ;
- la gouvernance sécurité.
Le mythe du “pentester” débutant
Beaucoup d’étudiants souhaitent immédiatement devenir pentester ou Red Teamer après leur Bac+3. Pourtant, dans la réalité, les métiers offensifs demandent souvent une expérience technique importante.
Les entreprises recherchent généralement des profils capables de comprendre :
- des infrastructures complexes ;
- des environnements Active Directory ;
- des architectures cloud ;
- des applications web modernes ;
- des problématiques réseau avancées.
Les profils uniquement orientés “outils offensifs” sans compréhension profonde des systèmes sont rapidement limités.
C’est pourquoi les compétences en administration système, cloud, réseau et cybersécurité défensive restent essentielles même pour évoluer ensuite vers la Red Team.
Les compétences réellement attendues en Mastère cybersécurité
À un niveau Bac+5, les entreprises ne recherchent plus uniquement des techniciens capables d’exécuter des tâches.
Elles attendent des profils capables :
- d’analyser des architectures complexes ;
- de gérer des incidents ;
- de piloter des projets sécurité ;
- de comprendre les enjeux cloud ;
- de maîtriser les normes et méthodologies ;
- d’intervenir sur des environnements hybrides.
Les compétences techniques deviennent donc beaucoup plus transversales :
- virtualisation ;
- sécurité réseau ;
- forensic ;
- SIEM ;
- cloud security ;
- audit ;
- gouvernance SSI ;
- réponse à incident.
La cybersécurité moderne ne se limite plus à un seul domaine technique isolé.
Le cloud change profondément la cybersécurité
Les approches Blue Team et Red Team évoluent fortement avec la généralisation du cloud.
Les infrastructures modernes reposent désormais sur :
- Azure ;
- AWS ;
- Kubernetes ;
- des architectures hybrides ;
- des environnements conteneurisés ;
- des pipelines DevOps.
Les équipes cybersécurité doivent donc comprendre :
- l’automatisation ;
- les identités cloud ;
- les permissions IAM ;
- les architectures distribuées ;
- la sécurité des APIs ;
- les problématiques de supply chain.
Les métiers évoluent donc bien au-delà du modèle classique “attaquant vs défenseur”.
Quels métiers après un Mastère cybersécurité ?
Selon votre spécialisation et votre expérience, plusieurs orientations deviennent possibles :
- Analyste SOC ;
- Ingénieur cybersécurité ;
- Consultant sécurité ;
- Pentester ;
- Auditeur sécurité ;
- Cloud Security Engineer ;
- Incident Responder ;
- RSSI junior ;
- Consultant GRC ;
- Threat Analyst.
Les profils les plus recherchés sont généralement ceux capables de comprendre plusieurs dimensions de la cybersécurité plutôt qu’une spécialisation extrêmement étroite dès le départ.
Se spécialiser en cybersécurité avec LiveCampus
Le Mastère Expert en Cybersécurité de LiveCampus permet justement de développer une vision globale des enjeux modernes de sécurité informatique.
La formation aborde notamment :
- la sécurité offensive et défensive ;
- les systèmes et réseaux avancés ;
- la réponse à incident ;
- les audits et tests d’intrusion ;
- les infrastructures cloud ;
- les SIEM et outils de supervision ;
- la gouvernance de la sécurité (ISO 27001, RGPD, NIS2).
Il prépare au titre RNCP 40897 « Expert en cybersécurité » (niveau 7, Bac+5), accessible après un Bac+3 en informatique. Le Mastère est proposé entièrement en ligne avec des cours en direct à horaires fixes et un rythme d’alternance professionnalisant.
Les étudiants bénéficient également d’un accompagnement vers l’alternance avec :
- une refonte du CV et un coaching personnalisé ;
- une préparation aux entretiens ;
- le partage d’offres d’entreprises partenaires ;
- un suivi jusqu’à la signature du contrat.
En résumé
Blue Team et Red Team ne sont pas deux mondes opposés, mais deux approches complémentaires de la cybersécurité moderne.
Les entreprises recherchent aujourd’hui des profils capables de comprendre à la fois les mécanismes d’attaque, les infrastructures et les stratégies de défense.
À un niveau Mastère, l’objectif n’est plus simplement d’apprendre des outils, mais de développer une compréhension globale des architectures, des risques et des enjeux de sécurité des systèmes d’information modernes.
Derniers articles

Certification qualité
La certification qualité a été délivrée au titre des catégories d'actions suivantes : actions de formation, actions de formation par apprentissage. Voir le certificat

© Copyright - Livecampus